

SMS fırıldaqçılığının qarşısını almaq qaydası
SMS fırıldaqçılıqları istifadəçilərin həssas məlumatlarını (məsələn, pul kisəsi üzrə gizli açarları və ya giriş məlumatlarını) oğurlamaq və ya kriptovalyuta aktivlərini ələ keçirmək məqsədi daşıyan mətn mesajları (SMS) vasitəsilə həyata keçirilən saxta fəaliyyətlərə aiddir. Bu fişinq cəhdləri, adətən, qurbanları cəlb etmək üçün özlərini etibarlı qurumlar, məsələn, birjalar, pul kisəsi təminatçıları və ya dövlət qurumları kimi təqdim edirlər.
1. Ümumi SMS fırıldaqçılığı halları
1.1 MEXC rəsmi qurumlarının təqlid edilməsi
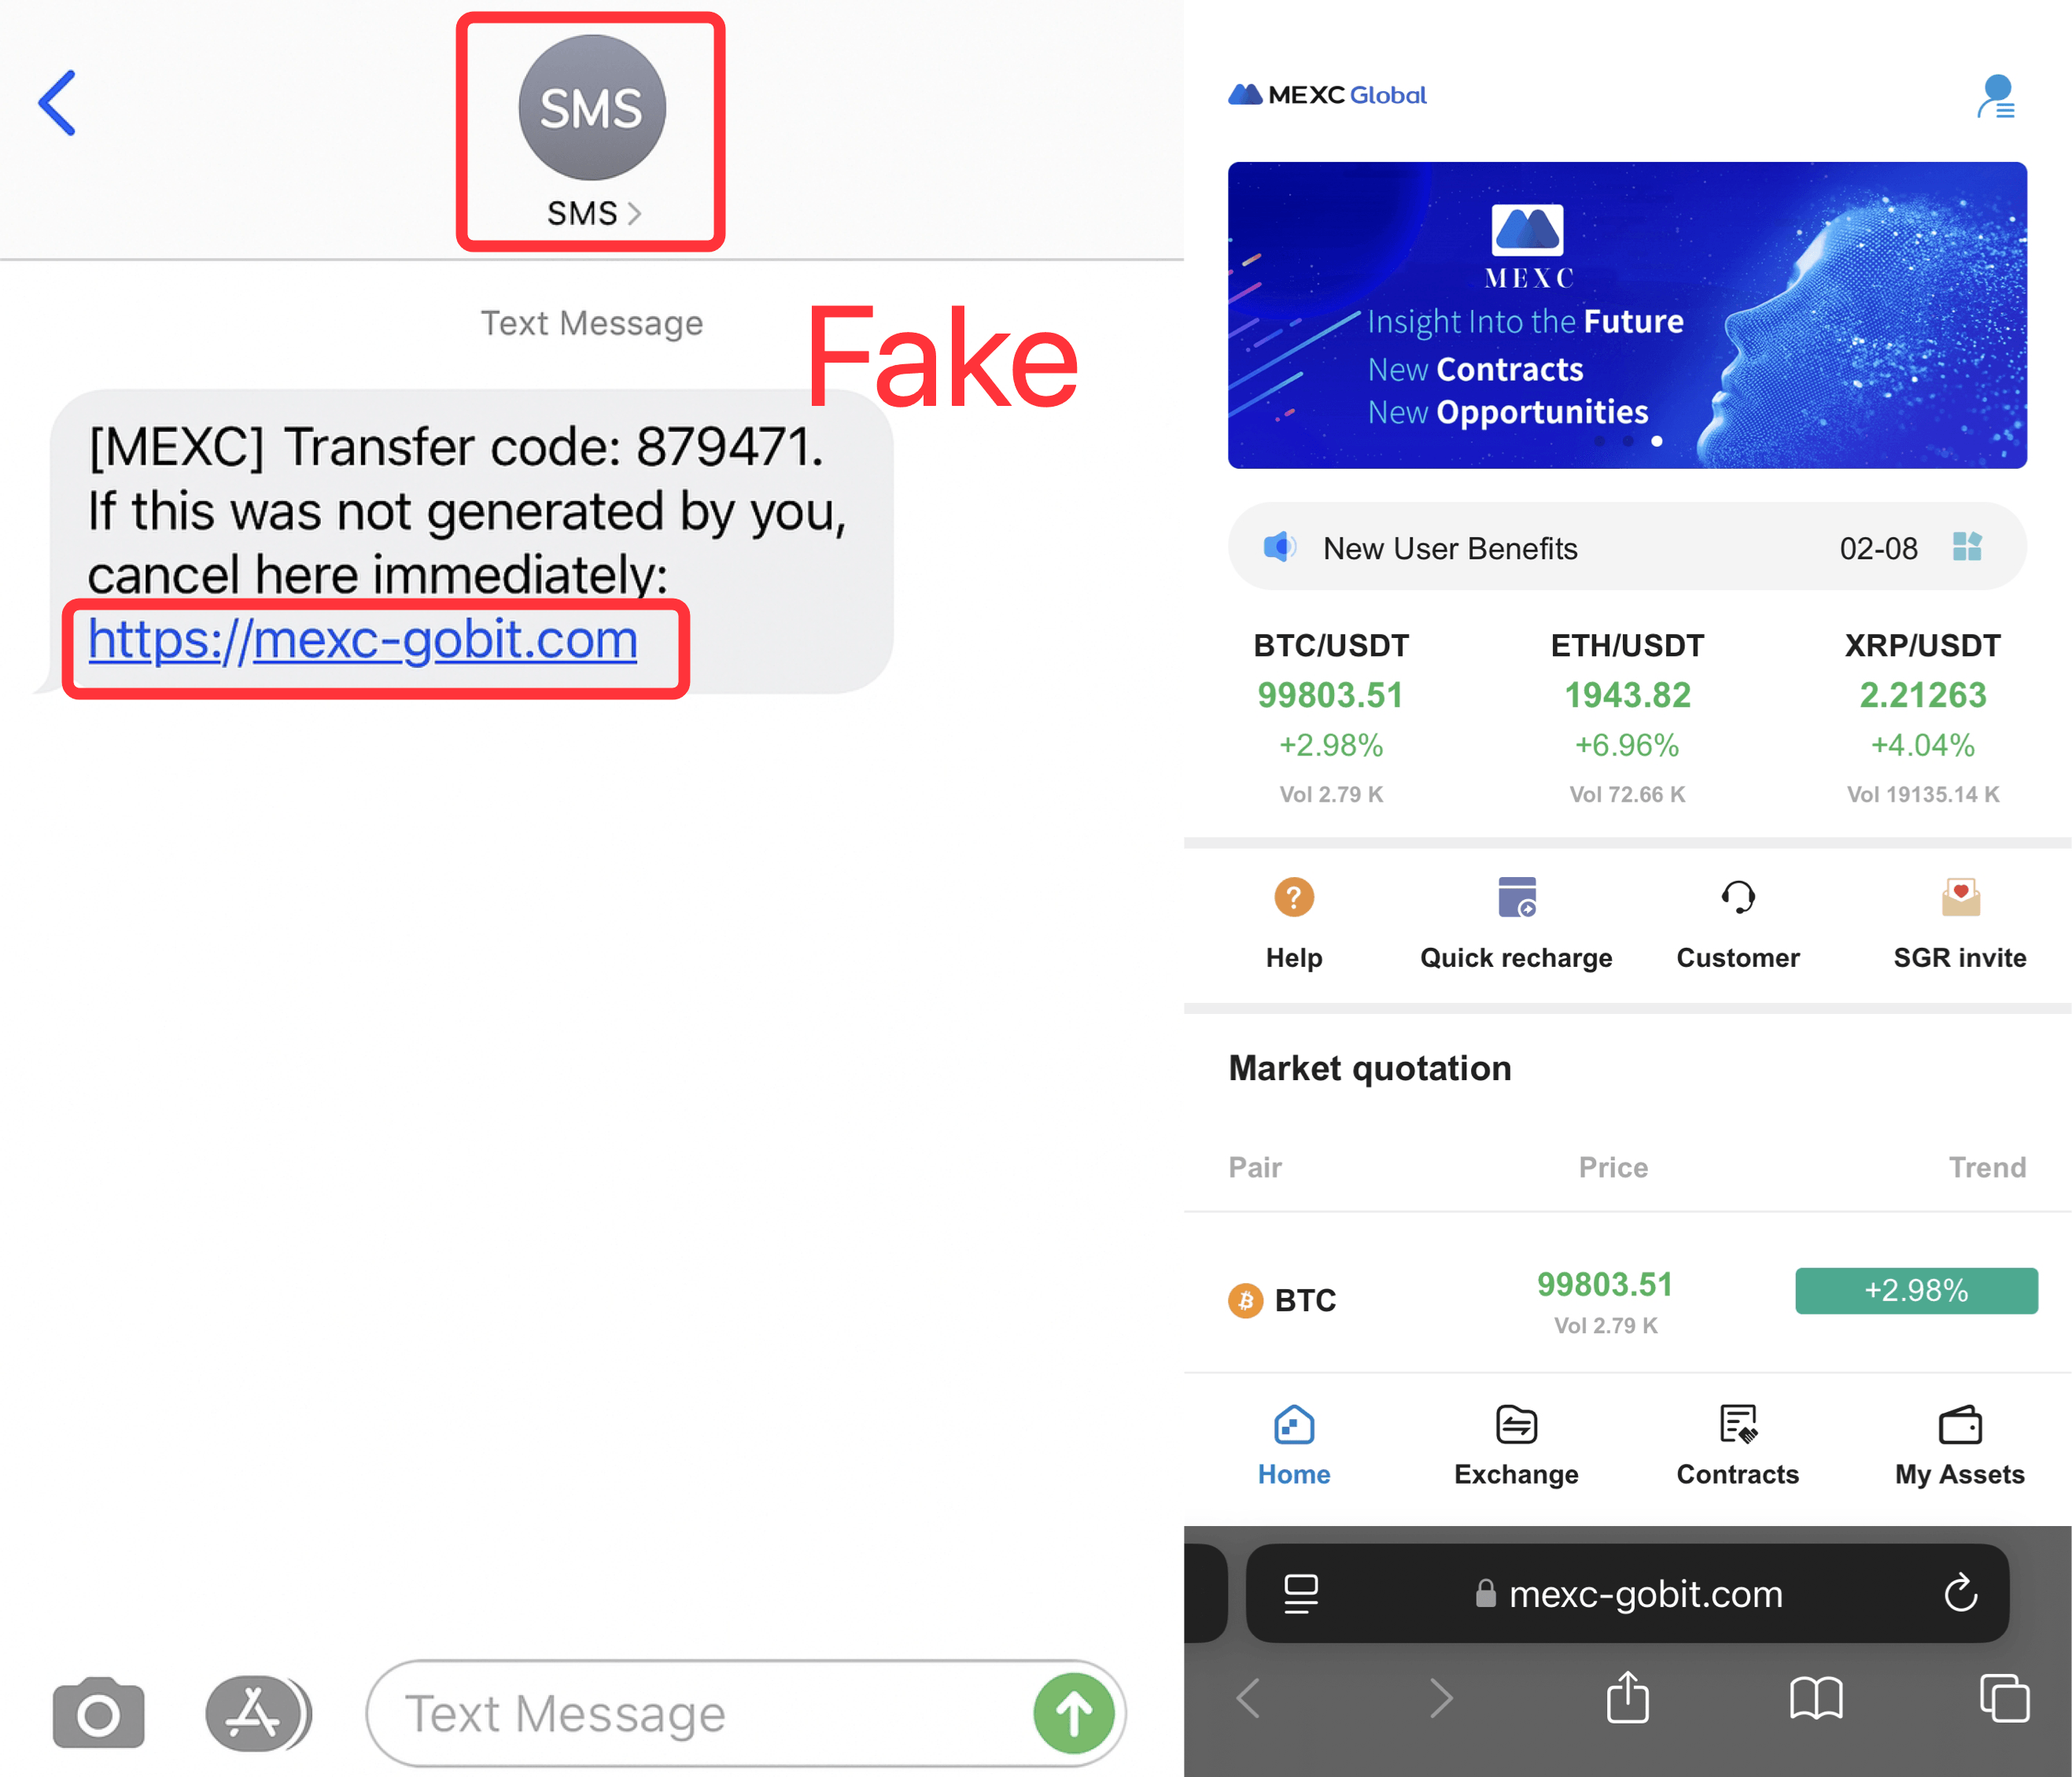
Fırıldaqçılar MEXC-i təqlid edir və platforma istifadəçilərinə fırıldaqçı mesajlar göndərirlər. İstifadəçilər mesajdakı təlimatlara əməl etsələr və ya mesajdakı fişinq linkinə klikləsələr, aktiv itkisi ilə üzləşə bilərlər. Aşağıdakı şəkildə göstərildiyi kimi, göndərən tərəf MEXC deyil və mesajda fişinq veb-saytının linki var.
1.2 Giriş bildirişlərini təqlid etmək
Son zamanlar fırıldaqçılar istifadəçilərin etimadını qazanmaq üçün MEXC adı ilə çox vaxt sistem bildirişləri və ya təhlükəsizlik xəbərdarlıqları kimi görünən SMS mesajları göndərirlər. Bu mesajlar "MEXC" kimi görünən saxta göndərən adından istifadə edir və hətta rəsmi platformadan əvvəllər alınan qanuni mətnlərlə eyni mesaj axınına daxil edilə bilər ki, bu da onları xüsusilə aldadıcı edir.
Fırıldaqçılıq üsullarına aşağıdakılar daxil ola bilər: istifadəçiləri şübhəli linklərə klikləməyə, saxta telefon nömrələrinə geri zəng etməyə, hesab məlumatlarını təqdim etməyə və ya zərərli tətbiqləri endirməyə cəlb etmək. İstifadəçilər bu cür fırıldaqçılıq hallarının qurbanı olmamaq üçün son dərəcə diqqətli olmalıdırlar.
Aşağıdakı nümunədə göstərildiyi kimi, fırıldaqçı uzaqdan giriş siqnalı təqdim edərək istifadəçini fırıldaqçı nömrəsinə zəng etməyə inandırmışdır. Bu üsul istifadəçinin hesab adı və parolu kimi məxfilik kəsb edən təfərrüatları əldə etmək və yekunda aktivlərin oğurlanmasına şərait yaratmaq üçün tətbiq edilmişdir.
1.3 Pul kisəsi bildirişlərini təqlid etmək
Fırıldaqçılar özlərini istifadəçilərin MEXC hesabları ilə əlaqəli üçüncü tərəf pul kisəsi xidmətləri kimi təqdim edir və istifadəçiləri fırıldaqçı telefon nömrələrinə zəng etməyə sövq edən saxta mesajlar göndərirlər. Bu zənglər vasitəsilə onlar istifadəçinin hesab adını, parolunu və digər şəxsi məlumatlarını əldə etməyə çalışırlar və nəticədə istifadəçi aktivlərinin oğurlanmasına səbəb olurlar.
1.4 Vəsait çıxarma bildirişlərini təqlid etmək
Fırıldaqçılar istifadəçinin hesabının ələ keçirildiyi barədə yalan təəssürat yaratmaq üçün saxta vəsait çıxarma üzrə doğrulama kodları göndərirlər. Bu taktika istifadəçiləri aldadaraq fırıldaqçı telefon nömrələrinə zəng etməyə vadar etmək üçün istifadə olunur və bu nömrələr vasitəsilə hakerlər hesab adlarını, parolları və digər şəxsi məlumatları əldə edərək onların aktivlərini oğurlamağa çalışırlar.
2. SMS fişinq fırıldaqçılıqlarının qarşısını almaq qaydası
1) MEXC-dən gələn rəsmi mesajlarda heç vaxt telefon nömrələri, URL-lər və ya e-poçt ünvanları kimi əlaqə məlumatları olmayacaq. Onlar həmçinin heç vaxt hesab parolları və ya şəxsi açarlar kimi həssas şəxsi məlumatları istəməyəcəklər.
2) SMS mesajlarında olan naməlum linklərə, xüsusən də qısaldılmış URL-lərə klikləməyin.
3) Mesajda açıq-aşkar qrammatik və ya orfoqrafik səhvlər varsa və ya qeyri-adi təcililik hissi ifadə edirsə, ehtiyatlı olun.
4) Kimlik doğrulaması, lotereya uduşları və ya investisiya imkanları barədə mesajlara etibar etməyin. Fırıldaqçılar tez-tez mühakimənizi bulandırmaq üçün təzyiq taktikalarından istifadə edirlər.
5) Şübhəli SMS-lərin məzmununu həmişə rəsmi MEXC kanalları vasitəsilə doğrulayın. MEXC heç vaxt linklərə malik mesajlar göndərməyəcək, telefon zəngləri tələb etməyəcək və ya parol və ya digər həssas məlumatlar istəməyəcək. Şübhəniz varsa, təsdiq üçün MEXC-nin rəsmi Müştəri xidməti ilə əlaqə saxlayın və ya rəsmi xidmət elektron poçtuna e-poçt mesajı göndərin.
6) Şəxsi məlumatlarınızı qorumaq və fırıldaqçılığa səbəb ola biləcək şəxsi məlumatların açıqlanmasının qarşısını almaq üçün tədbirlər görün.