

Nhận thức rủi ro P2P: Lừa đảo mạo danh và cách giảm thiểu rủi ro
1. Lừa đảo mạo danh là gì?
Những kẻ lừa đảo có thể cố gắng mạo danh nhân viên CSKH của MEXC, gây áp lực buộc bạn phải mở khóa tiền mã hóa ngay lập tức dưới sự đe dọa bị tạm dừng hoặc đóng băng tài khoản. Chúng cũng có thể yêu cầu thông tin nhạy cảm, chẳng hạn như địa chỉ Email của bạn, để gửi các Email lừa đảo có vẻ giống như các thông báo chính thức từ MEXC.
2. Hình thức lừa đảo mạo danh phổ biến
2.1 Lừa đảo mạo danh qua khung chat/Email/SMS/Telegram/WhatsApp
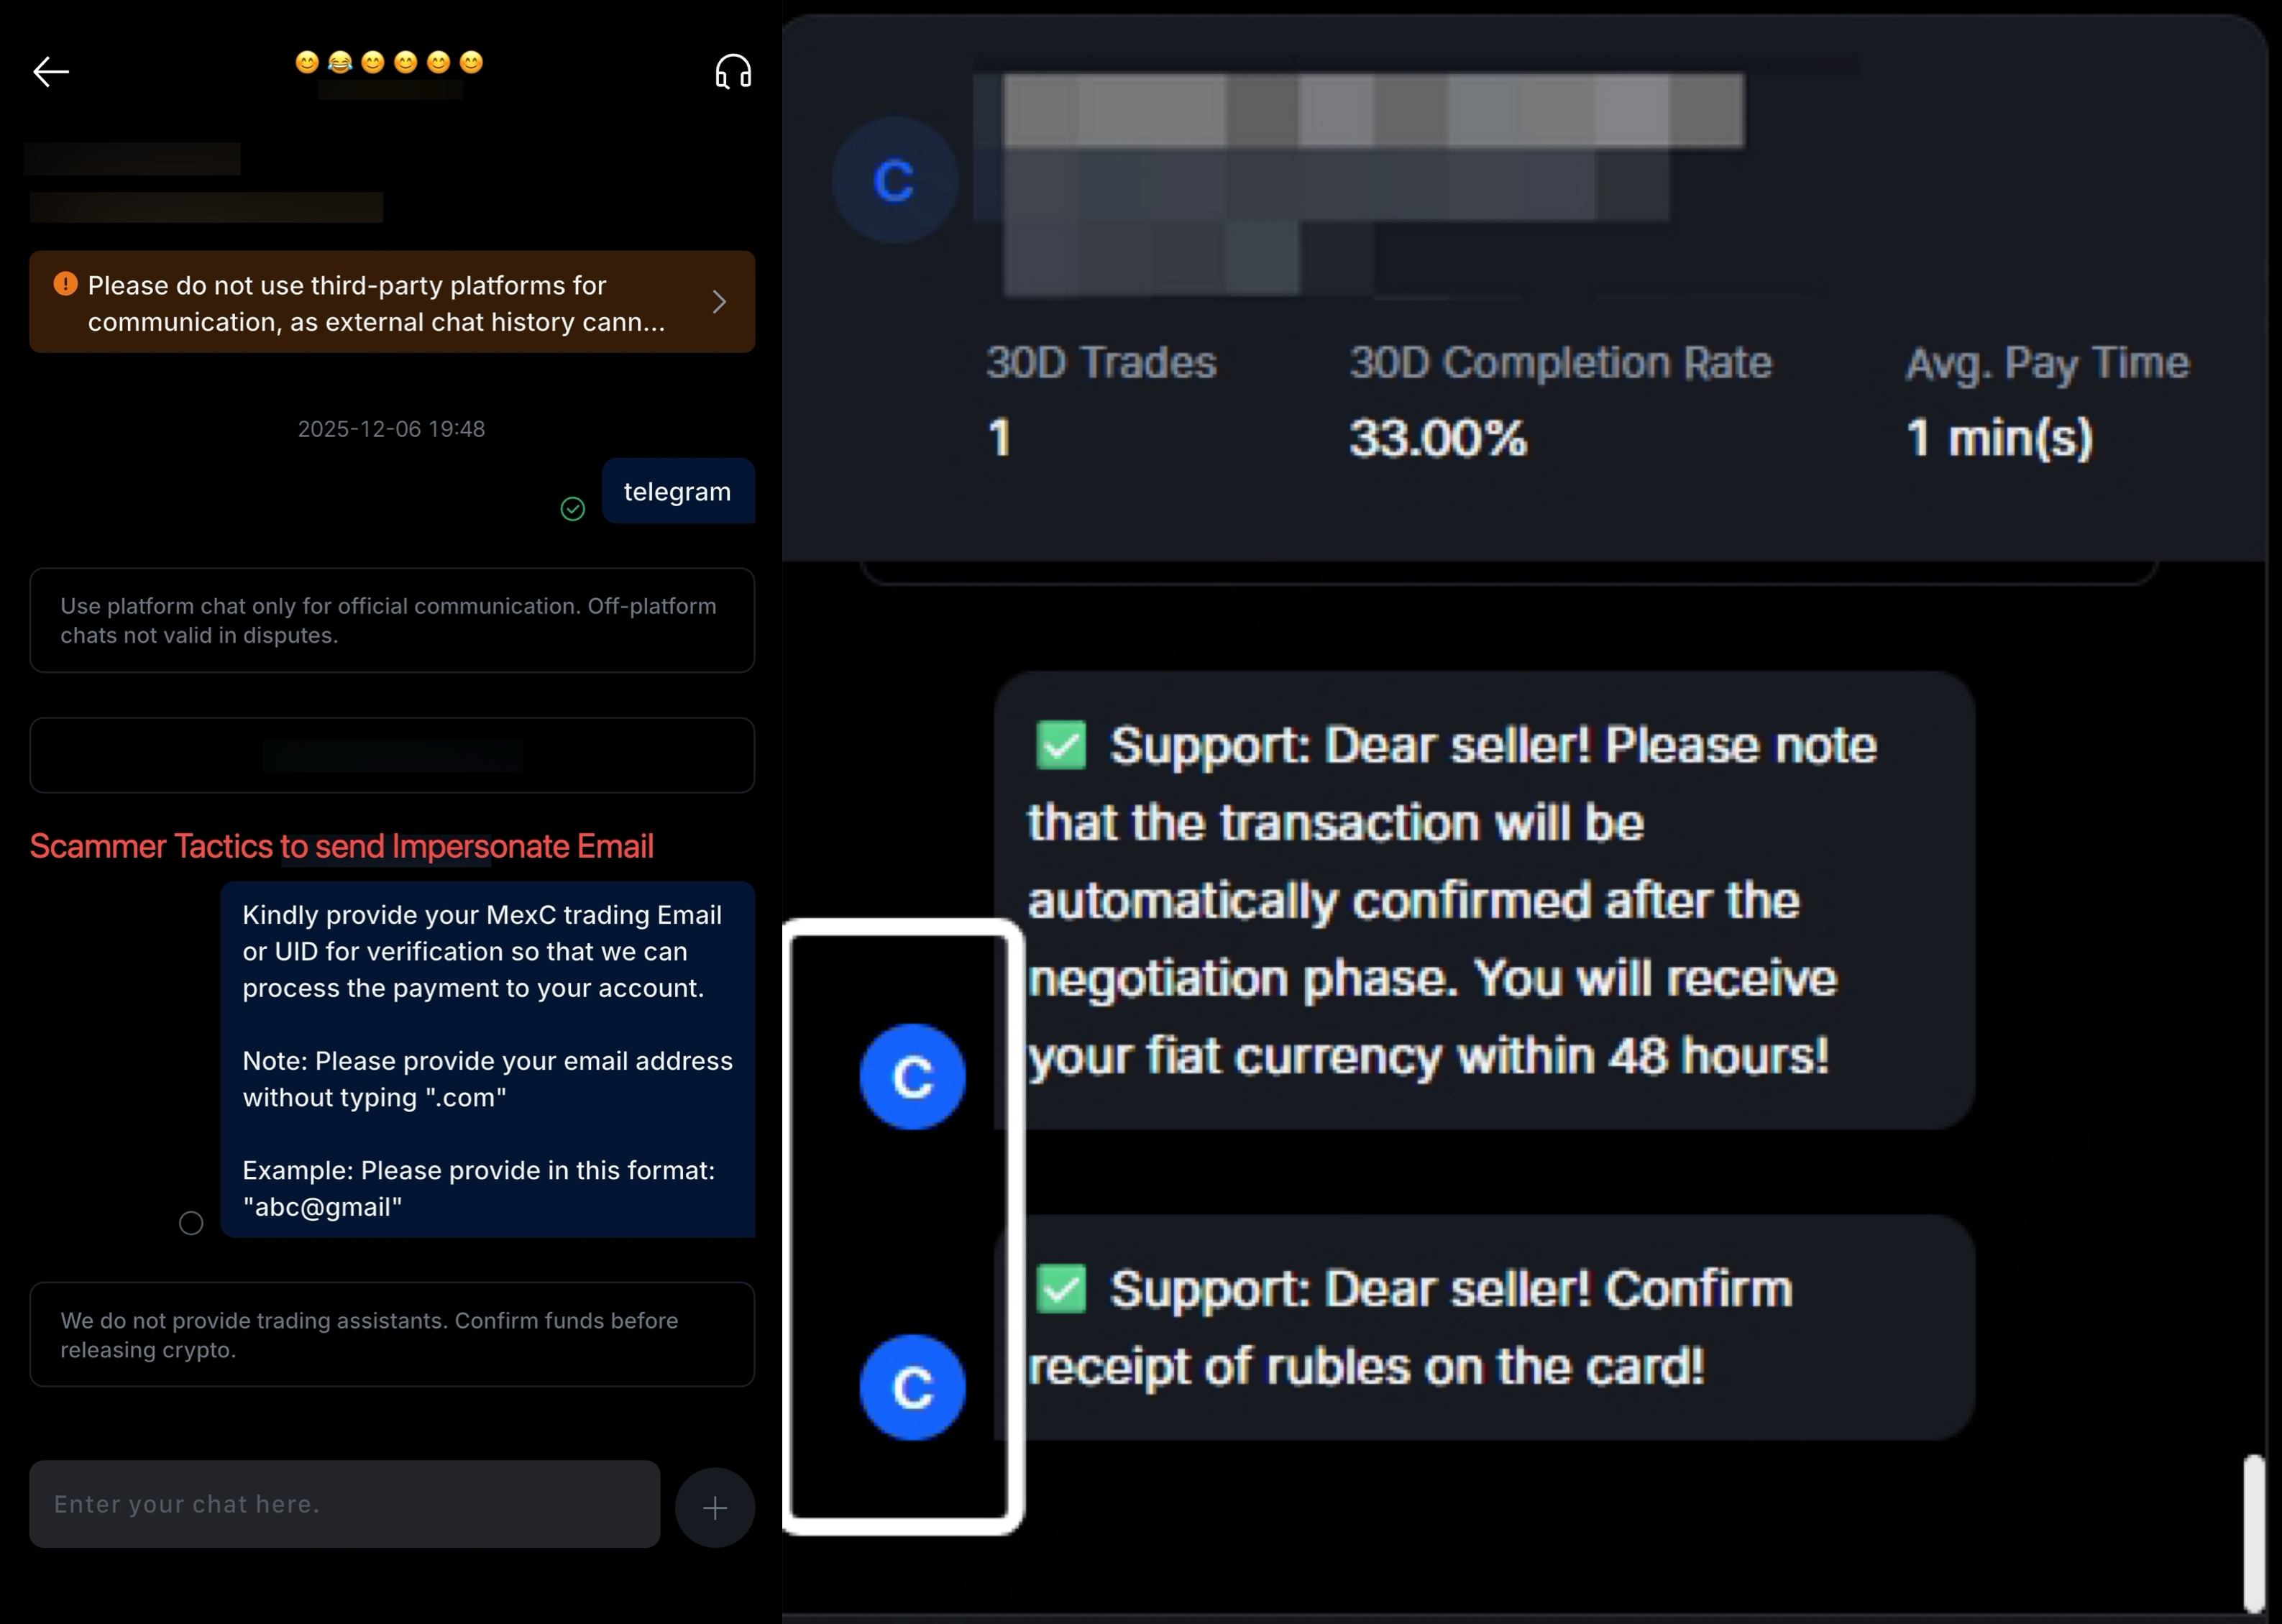
2.2 Hình thức lừa đảo này hoạt động như thế nào?
1)Vượt qua hệ thống phát hiện
Việc yêu cầu một phần Email giúp những kẻ lừa đảo tránh được hệ thống phát hiện từ khóa của sàn và các cảnh báo tự động.
2)Thu thập đủ thông tin cá nhân
Ngay cả khi không có toàn bộ tên miền, những kẻ lừa đảo thường có thể suy luận ra địa chỉ Email hoàn chỉnh của bạn dựa trên các mẫu phổ biến.
3)Mạo danh bộ phận CSKH chính thức
Sau khi thu thập đủ thông tin, những kẻ lừa đảo sẽ giả mạo CSKH chính thức và gửi cho bạn một Email giả mạo gần giống với một thông báo thực tế của sàn.
4)Tạo tính hợp pháp giả mạo
Email giả mạo được sử dụng để gây áp lực buộc bạn phải thực hiện các hành động tiếp theo, chẳng hạn như mở khóa tiền mã hóa, hủy lệnh hoặc chuyển hướng liên hệ ra ngoài sàn.
2.3 Chú ý!!!
❌ Bất kỳ yêu cầu nào về Email, UID hoặc thông tin xác minh của bạn trong trò chuyện P2P đều là lừa đảo.
❌ Không bao giờ chia sẻ thông tin cá nhân hoặc thông tin tài khoản với người dùng khác.
❌ Các tin nhắn từ Telegram, WhatsApp, SMS hoặc Email không phải là phương thức liên lạc chính thức.
❌ MEXC không liên hệ với người dùng thông qua các nền tảng cá nhân hoặc bên ngoài.
3. Bạn nên làm gì nếu xảy ra sự cố P2P?
Nếu bạn gặp phải tình huống trên |
|
✅ Lưu ý dành cho người mua |
|
✅ Lưu ý dành cho người bán |
|
Quan trọng: Một khi tiền mã hóa được mở khóa, giao dịch được xem là đã hoàn tất và MEXC không thể đảo ngược. | |