

E-poçt fırıldaqçılığını müəyyən etmək qaydası
E-poçt fırıldaqları qəbul edən tərəflərin elektron poçt vasitəsilə həssas məlumatlar və ya pul təqdim etmək üçün aldadıldığı bir fırıldaqçılıq formasıdır. Kriptovalyuta bazarında elektron poçt vasitəsilə həyata keçirilən fişinq hücumları getdikcə daha çox yayılır. İstifadəçilər elektron poçt fırıldaqçılığına qarşı diqqətli olmalı, naməlum mənbələrdən gələn elektron poçtlara qarşı ehtiyatlı davranmalı, şübhəli linklərə klikləməkdən çəkinməli və şəxsi aktivlərini qorumaq üçün tanış olmayan əlavələri endirməkdən yayınmalıdırlar.
1. E-poçt fırıldaqlarının ümumi növləri
1.1 Zərərli məzmuna malik linklər və naməlum əlavələr
Fişinq e-poçtları tez-tez MEXC birjasını təqlid edir, istifadəçiləri zərərli məzmuna malik linklərə klikləməyə, saxta veb-saytlara daxil olmağa və hesab məlumatlarını daxil etməyə sövq edir və bununla da onların vəsaitlərini oğurlamağa çalışır. Bəzi e-poçtlar açıldıqda hakerlərin cihazınıza daxil olmasına, həssas məlumatları oğurlamasına və ya hətta icazəsiz vəsait köçürməsinə imkan verən zərərli skriptlər və ya proqram təminatına malik olur.
1.2 Saxta təhlükəsizlik xəbərdarlıqları
Fırıldaqçı e-poçtlar hesabınızda təhlükəsizlik problemi olduğunu iddia edə və məlumatlarınızı dərhal doğrulamağınızı və ya parolunuzu dəyişdirməyinizi tələb edə bilər. Əslində bu sorğular sizin həssas məlumatlarınızı əldə etmək üçün nəzərdə tutulub. Parolunuzu sıfırlamaq üçün e-poçtdakı təlimatlara əməl etdiyiniz zaman parolunuz hakerlərin əlinə düşə bilər.
1.3 Şəxsiyyət oğurluğu
Fırıldaqçılar istifadəçiləri aldatmaq üçün MEXC-nin rəsmi elektron poçt ünvanlarına çox bənzəyən saxta domenlər və göndərən adları yaradırlar. Bu yüksək təqlid xarakterli e-poçtlardan istifadə etməklə, onlar istifadəçiləri şəxsi məlumatlarını açıqlamağa vadar edirlər.
1.4 Saxta investisiya imkanları
Fişinq e-poçtları saxta investisiya məlumatları yayır və investisiya imkanları üzrə yüksək gəlir vəd edir. Onlar istifadəçiləri iştirak üçün kriptovalyuta köçürməyə sövq edir və nəticədə istifadəçi aktivlərinin itirilməsinə səbəb olurlar.
1.5 Hədiyyə saxtakarlığı
Fırıldaqçı e-poçtlarda MEXC-nin mükafat tədbiri keçirdiyi və istifadəçilərin müvafiq mükafatı almaq üçün müəyyən miqdarda kriptovalyuta ödəməli olduğu iddia edilir.
2. E-poçt fırıldaqçılığının qarşısını almaq qaydası
2.1 Göndərənin e-poçt ünvanını doğrulayın
Əgər e-poçtun mənbəyi ilə bağlı şübhələriniz varsa, göndərənin ünvanını kopiyalayın və onu MEXC-nin rəsmi doğrulama kanalı vasitəsilə doğrulayın. Aşağıdakı fişinq e-poçt nümunəsində göstərildiyi kimi, doğrulama göndərənin rəsmi mənbədən olmadığını göstərir.
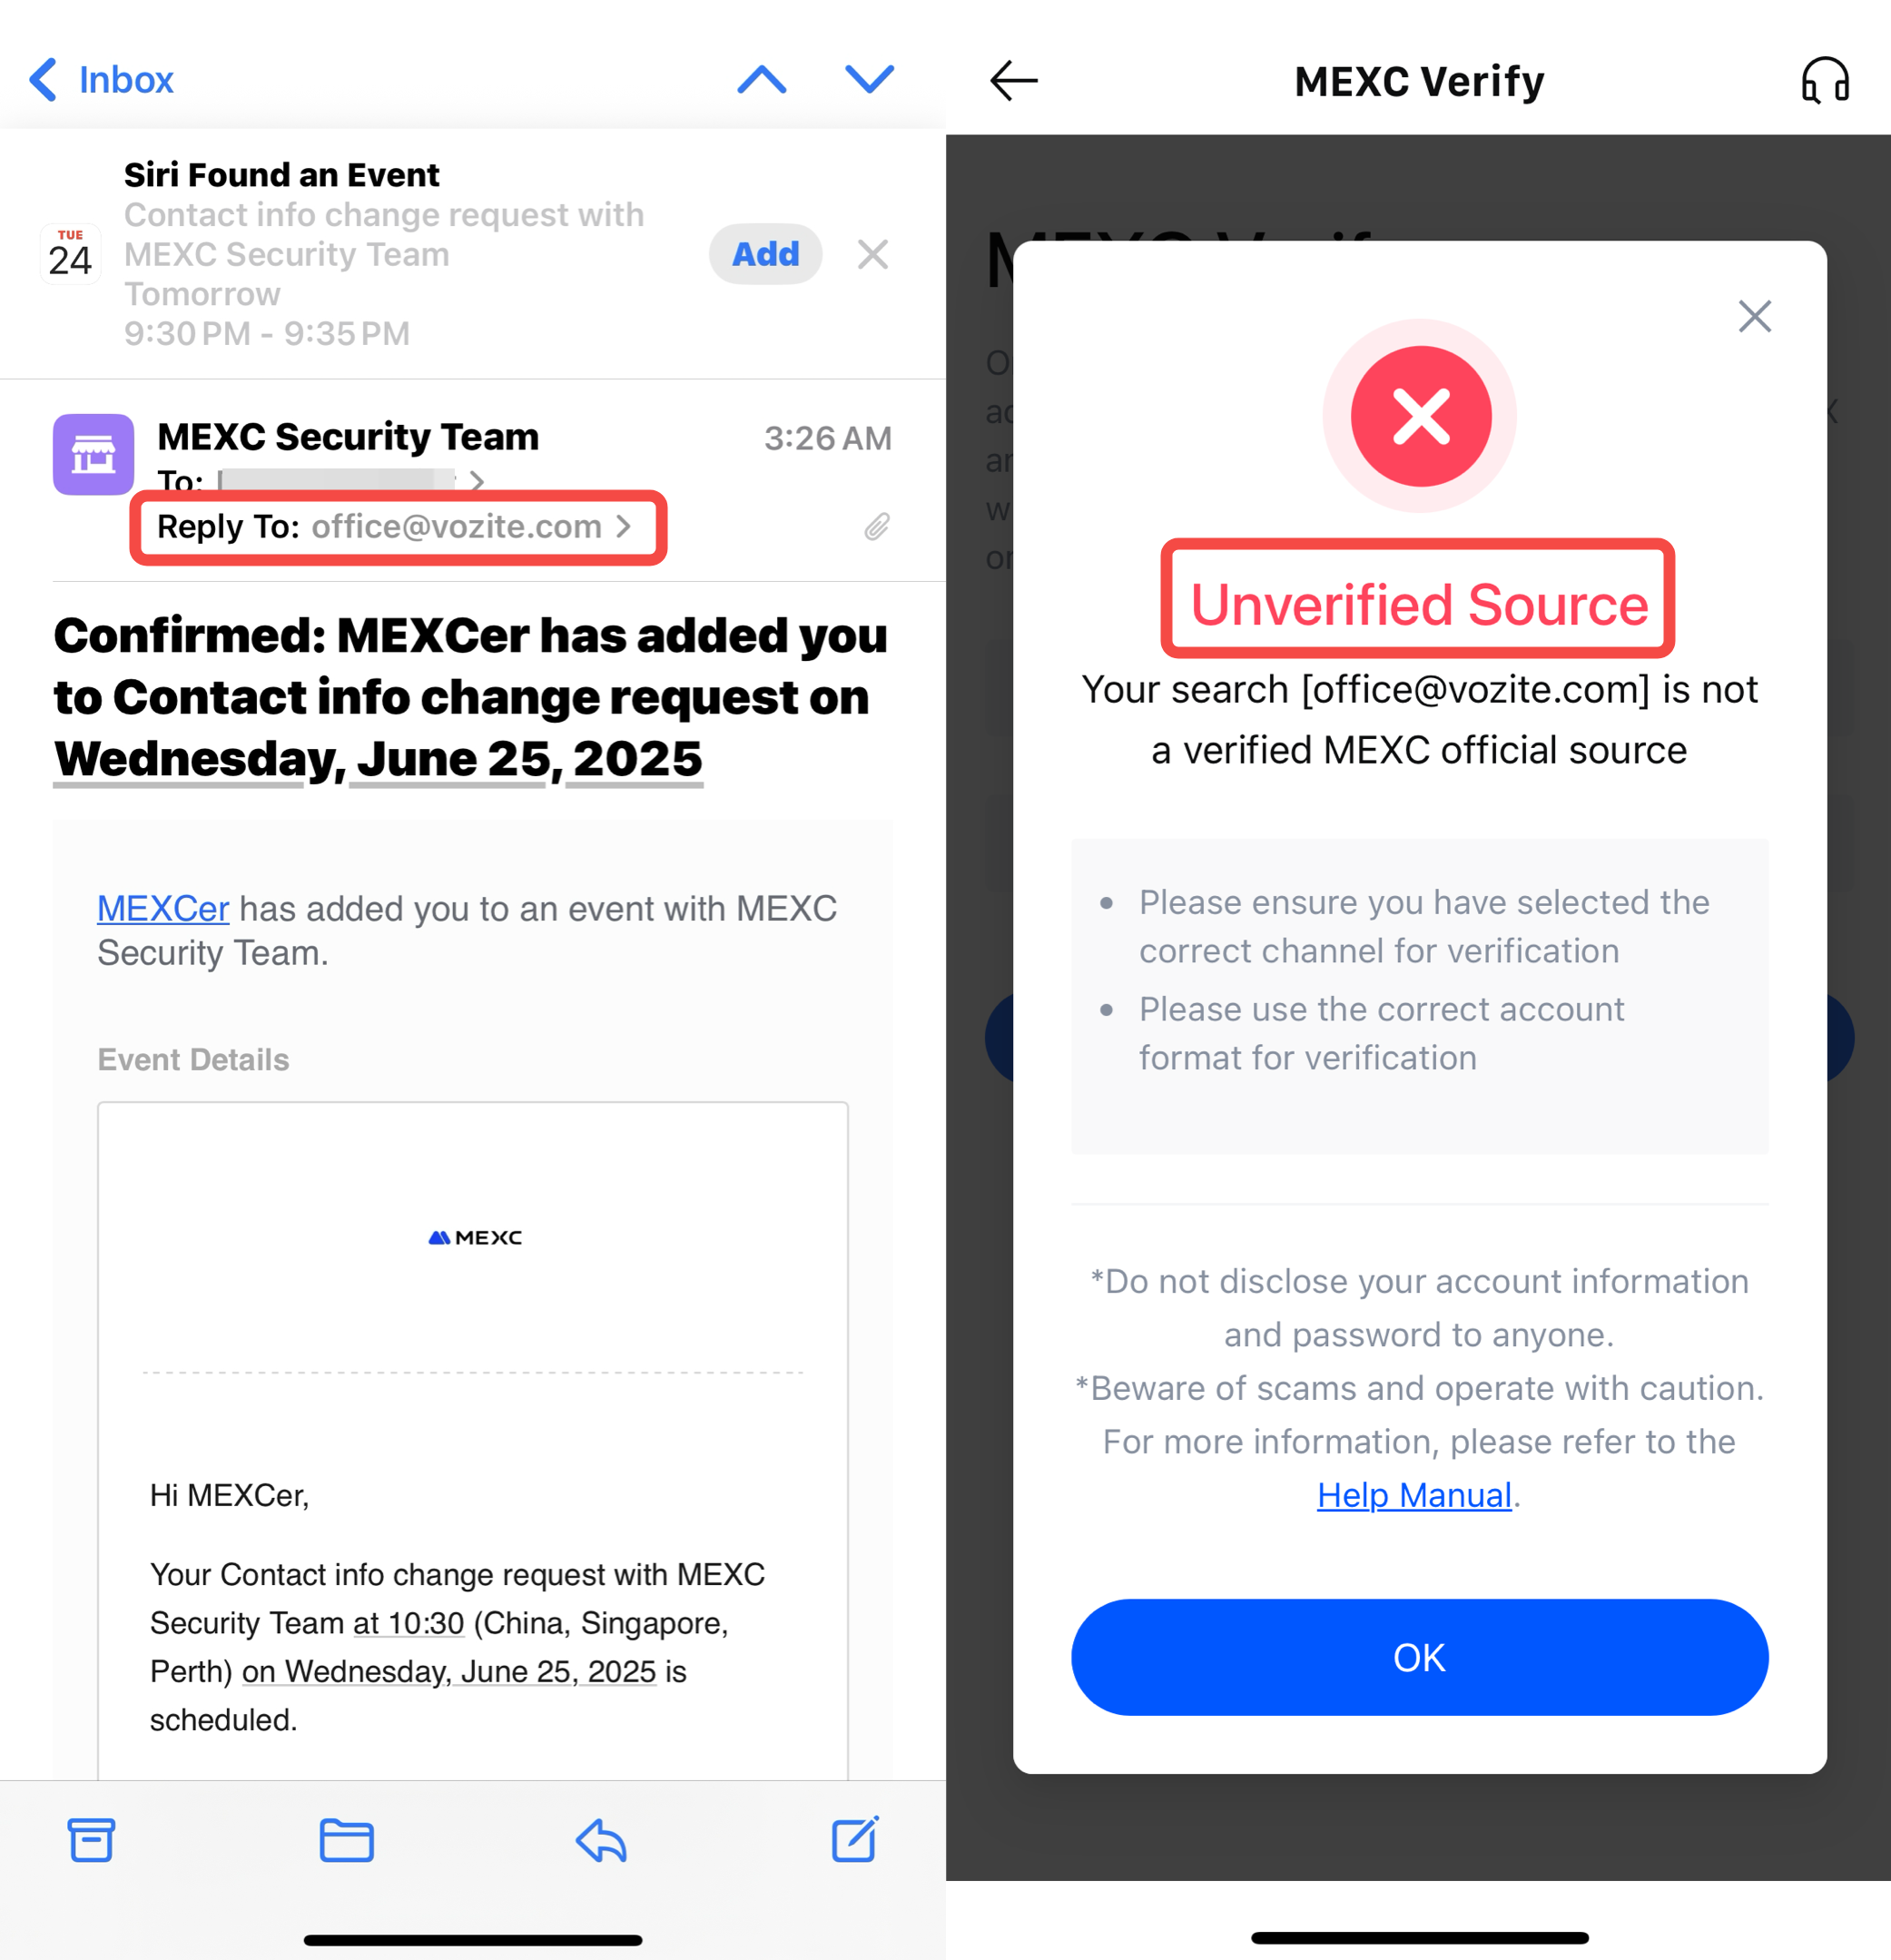
Nəzərə alın: Müəyyən fişinq e-poçtları qanuni göndərən adlarını və ya e-poçt ünvanlarını təqlid edə bilər ki, bu da onları xüsusilə aldadıcı hala gətirə bilər. Hesabınızın təhlükəsizliyini artırmaq üçün Gmail, Outlook və ya Yandex kimi nüfuzlu e-poçt xidmətlərindən istifadə etməyi tövsiyə edirik. Bu platformalar şübhəli e-poçtları avtomatik olaraq müəyyən edə və filtrləyə bilən, fırıldaqçılıq riskini azaldan və daha təhlükəsiz kommunikasiyanı təmin edən qabaqcıl təhlükəsizlik xüsusiyyətləri təklif edir.
2.2 Anti-fişinq kodunun təyin edilməsi
Anti-fişinq kodu uğurla təyin edildikdən sonra MEXC-dən aldığınız bütün e-poçtlar bu kodu göstərəcək. Kod səhvdirsə və ya yoxdursa, bu, e-poçtun fırıldaqçılar tərəfindən göndərilən bir fırıldaq ola biləcəyini göstərir.
2.3 Fərdi hesabların təhlükəsizlik səviyyəsinin artırılması
Şəxsi hesabınızın təhlükəsizlik səviyyəsini artırmaq üçün ikimərhələli autentifikasiyanı aktivləşdirin. Cihazınızın və proqram təminatınızın həmişə yeniləndiyindən əmin olun və şəxsi aktivlərinizi qorumaq üçün naməlum linklərə klikləməkdən və ya naməlum proqram təminatını endirməkdən və quraşdırmaqdan çəkinin.
2.4 Ayıq-sayıq olmaq
Kriptovalyuta dünyasında şəxsi aktivlərin təhlükəsizliyini qorumaq və hücumların qarşısını almaq davamlı bir səydir. İstifadəçilər elektron poçt məzmunu ilə bağlı ayıq-sayıq olmalıdırlar. MEXC komandası sizdən heç vaxt aktivləri naməlum ünvanlara köçürməyinizi istəməyəcək. Fırıldaqçı e-poçtdan gələn hər hansı təlimata əməl etməzdən əvvəl, istifadəçilər məzmunun həqiqiliyini diqqətlə yoxlamalıdırlar. MEXC rəsmi heyəti heç vaxt hesab təfərrüatlarınızı, parolunuzu və ya digər şəxsi məlumatlarınızı heç bir formada tələb etməyəcək. Əgər belə e-poçtlar alırsınızsa, aktiv itkisinin qarşısını almaq üçün ehtiyatlı olun.
2.5 Müştəri xidməti ilə əlaqə
Şübhəli bir e-poçt alsanız, potensial aktiv itkisinin qarşısını almaq üçün e-poçtun rəsmi olub olmadığını doğrulamaq məqsədilə MEXC-nin müştəri xidmətləri komandası ilə də əlaqə saxlaya bilərsiniz.